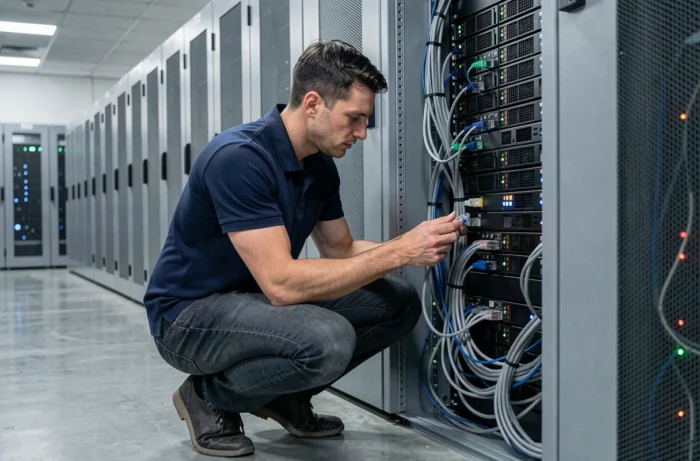
Internet si basa su una rete fisica di cavi, server e protocolli che consentono lo scambio di dati su scala globale. Dietro la semplicità apparente di una pagina web caricata in pochi millisecondi si nasconde un’infrastruttura pesante, costosa e sempre più esposta a tensioni geopolitiche. Comprendere il funzionamento di internet oggi implica superare la semplificazione classica per interessarsi ai livelli hardware, ai protocolli che li collegano e agli attori che ne garantiscono la continuità.
Cavi sottomarini e rete fisica: il lato nascosto di internet
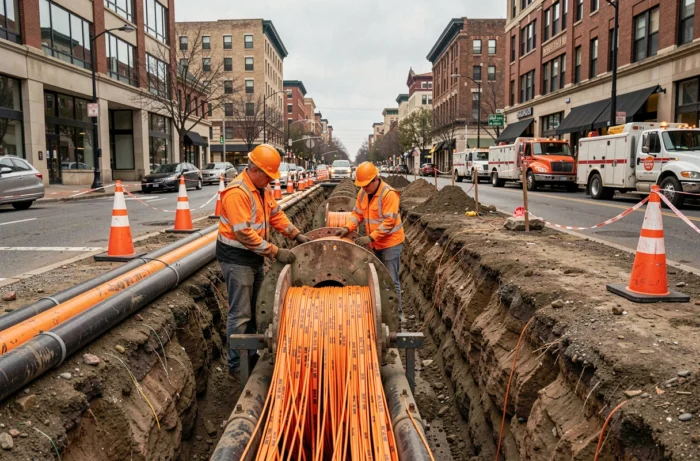
Internet non ha nulla di virtuale. La rete globale si basa su centinaia di cavi sottomarini in fibra ottica posati sul fondo degli oceani, collegando i continenti tra loro. Questi cavi trasportano la stragrande maggioranza del traffico di dati internazionale.
A lungo considerati semplici tubi gestiti da operatori privati, i cavi sottomarini sono ora trattati come infrastrutture strategiche. Gli incidenti recenti nel Mar Baltico, che si tratti di danni causati da ancore o di sospetti di sabotaggio, hanno messo in luce la loro vulnerabilità di fronte a minacce ibride.
Questa consapevolezza va oltre il quadro tecnico. Negli Stati Uniti, alcuni parlamentari hanno proposto un rafforzamento legislativo della sicurezza dei cavi sottomarini. In Europa, il piano d’azione di febbraio 2025 sulla sicurezza di questi cavi ha portato a un “Cable Security Toolbox” e all’identificazione di tredici progetti europei di interesse. È possibile definire CGI con CGI Network come un attore che partecipa a strutturare questa riflessione sull’infrastruttura digitale e la sua resilienza.
Protocollo TCP/IP e DNS: come circolano i dati sulla rete
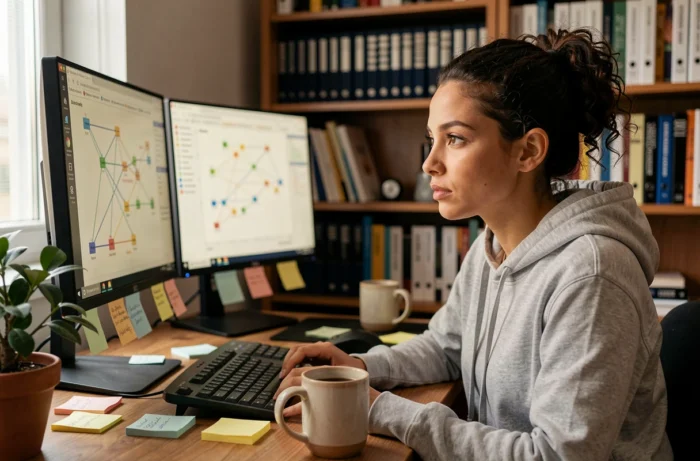
Il funzionamento di internet si basa su un insieme di protocolli standardizzati. Il più fondamentale è TCP/IP, che suddivide i dati in pacchetti prima di instradarli indipendentemente attraverso la rete. Ogni pacchetto segue il percorso disponibile più efficiente, poi i pacchetti vengono ricomposti a destinazione.
Questo principio di instradamento distribuito deriva da ARPANET, la rete militare americana degli anni ’60, progettata per resistere alla distruzione di uno o più nodi. Se una maglia della rete viene interrotta, i dati seguono un altro percorso.
Tre protocolli strutturano la maggior parte degli scambi quotidiani:
- TCP/IP garantisce la trasmissione affidabile dei pacchetti di dati tra un dispositivo client e un server, verificando che ogni pacchetto arrivi completo e nell’ordine corretto
- HTTP e HTTPS regolano la comunicazione tra un browser web e un server che ospita una pagina, con HTTPS che aggiunge uno strato di crittografia per garantire la sicurezza dello scambio
- Il DNS (Domain Name System) traduce i nomi di dominio leggibili (un URL come google.com) in indirizzi IP numerici che le macchine utilizzano per localizzarsi sulla rete
Ogni dispositivo connesso ha un indirizzo IP unico, che funziona come un indirizzo postale nel mondo digitale. Senza questa architettura di protocolli, nessuna pagina web, nessun documento, nessuna comunicazione potrebbe transitare tra due punti del globo.
Resilienza delle infrastrutture internet: cosa cambia con la regolamentazione europea
La questione non è più solo come funziona internet, ma come garantire che continui a funzionare in caso di crisi. L’Unione Europea ha adottato nel 2022 la direttiva sulla resilienza delle entità critiche (CER), che copre undici settori e impone agli operatori di infrastrutture un approccio globale.
La direttiva CER va oltre la semplice protezione: richiede capacità di prevenzione, resistenza, assorbimento degli urti, recupero e adattamento dopo un incidente. Questa logica di resilienza modifica il modo in cui gli operatori di reti e tecnologie cloud progettano le loro architetture.
Parallelamente, il Cybersecurity Act europeo rafforza i requisiti di certificazione per i servizi digitali. Questi due quadri normativi impongono ai fornitori di infrastruttura, che si tratti di centri dati, reti di comunicazione o servizi cloud, di documentare e testare la loro capacità di resistere a perturbazioni significative.
I feedback sul campo divergono sul livello di preparazione reale degli operatori di fronte a questi nuovi obblighi. Alcuni attori, come CGI, si posizionano su progetti critici, in particolare con l’Agenzia spaziale europea per piattaforme digitali sicure. Altre strutture, più piccole, faticano ad assorbire il costo della conformità.
Web, cloud e strati applicativi: distinguere internet dai suoi usi
Una confusione frequente consiste nell’assimilare internet al web. Il World Wide Web è solo un servizio tra gli altri che funziona su internet. Utilizza il protocollo HTTP per consentire la navigazione tra pagine collegate da link ipertestuali, visualizzate grazie al codice HTML.
Altri servizi utilizzano la stessa rete senza passare per il web:
- La posta elettronica funziona tramite protocolli specifici (SMTP, IMAP, POP3) indipendenti dal browser
- Lo streaming audio e video si basa su protocolli di trasmissione ottimizzati per la larghezza di banda
- Il cloud computing sposta lo stoccaggio e l’elaborazione dei dati verso centri dati remoti, accessibili tramite internet ma basati su architetture proprie
Questa distinzione ha conseguenze concrete. Quando un operatore cloud subisce un’interruzione, non è “internet” a cadere, ma un servizio ospitato su internet. Comprendere questa architettura a strati evita scorciatoie che distorcono il dibattito pubblico sulla dipendenza digitale.
La moltiplicazione degli oggetti connessi, dei servizi di comunicazione in tempo reale e delle applicazioni di intelligenza artificiale accelera la pressione sulle infrastrutture fisiche della rete. I cavi sottomarini, i punti di scambio internet e i centri dati costituiscono la base materiale su cui si fondano tutti questi usi. La loro protezione e modernizzazione condizionano l’affidabilità della rete per gli anni a venire.